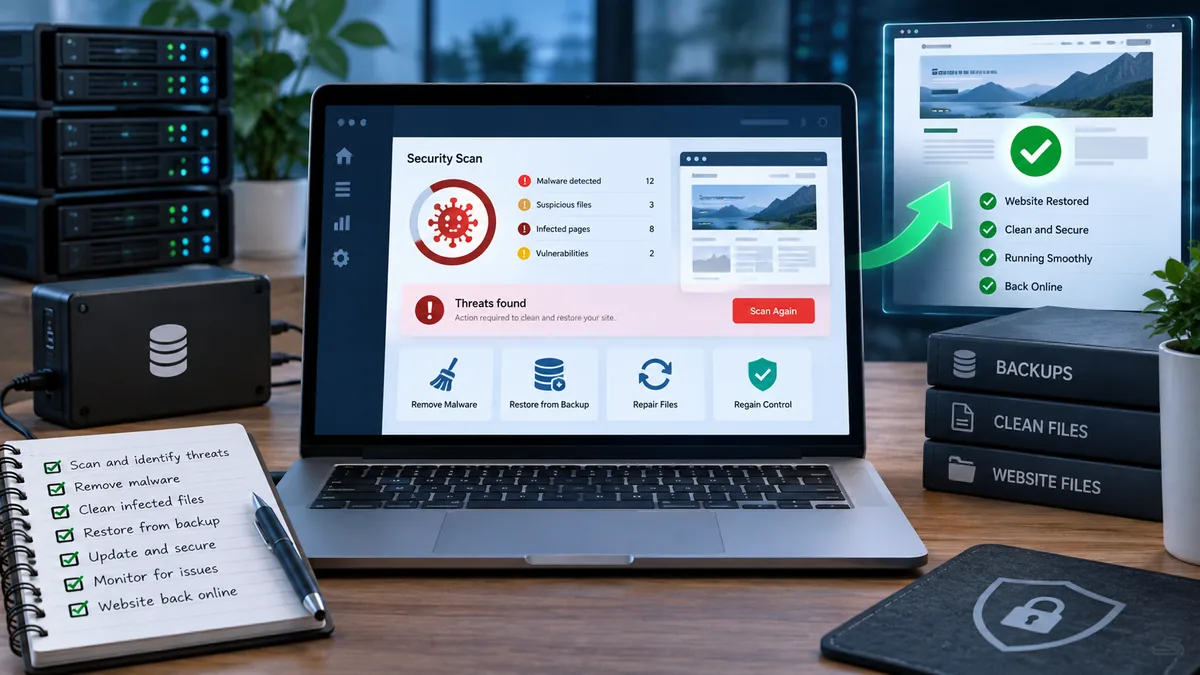
เปิดเว็บแล้วถูกพาไปเว็บพนัน มีหน้าแปลก ๆ โผล่ใน Google หรือโฮสติ้งแจ้งว่าพบ Malware? อย่าเพิ่งรีบลบไฟล์มั่ว ๆ หรือ Restore Backup แล้วคิดว่าจบ วิธีที่ถูกต้องคือหยุดความเสียหาย เก็บหลักฐาน ตรวจหาจุดที่ถูกเจาะ ล้างไฟล์อันตราย เปลี่ยน Credential ทั้งหมด อัปเดตระบบ แล้วตรวจซ้ำก่อนเปิดเว็บกลับมาใช้งาน เพราะถ้าช่องโหว่เดิมยังอยู่ เว็บสามารถติดมัลแวร์กลับมาอีกภายในไม่กี่ชั่วโมงหรือไม่กี่วันได้
รู้ได้ยังไงว่าเว็บโดนแฮกหรือติดมัลแวร์?
เว็บที่ถูกเจาะไม่ได้แสดงหน้า “คุณถูกแฮกแล้ว” เสมอไป จากประสบการณ์ตรวจเว็บ WordPress ปัญหาหลายเคสซ่อนตัวเงียบ ๆ เพื่อให้เจ้าของเว็บไม่รู้ตัว โดยเฉพาะมัลแวร์ที่ทำ SEO Spam หรือ Redirect เฉพาะคนที่เข้าจาก Google
สัญญาณที่ควรตรวจทันทีมีดังนี้
- เข้าเว็บแล้ว Redirect ไปเว็บพนัน เว็บขายยา หรือเว็บไซต์ที่ไม่เกี่ยวข้อง
- Google Search พบหน้าภาษาญี่ปุ่น จีน หรือหน้าสินค้าแปลก ๆ ในโดเมนของคุณ
- มี Administrator หรือ User ที่คุณไม่ได้สร้าง
- ไฟล์ PHP ใหม่ปรากฏในโฟลเดอร์ที่ไม่ควรมี เช่น uploads
- เว็บไซต์ช้าผิดปกติ CPU หรือ Hosting Resource พุ่งสูง
- Google Search Console แจ้ง Security Issues
- Browser หรือระบบความปลอดภัยขึ้นคำเตือนว่าเว็บไซต์อันตราย
ถ้าพบเพียงหนึ่งข้อก็ยังไม่ควรฟันธง แต่ถ้าพบหลายอาการพร้อมกัน ให้ปฏิบัติเหมือนเว็บถูก Compromise แล้วเริ่มขั้นตอนกู้คืนทันที
ขั้นตอนที่ 1: หยุดความเสียหายก่อนทำอะไรกับเว็บ
สิ่งแรกไม่ใช่การติดตั้งปลั๊กอินสแกนไวรัส แต่คือ ลดโอกาสที่ผู้โจมตีจะสร้างความเสียหายเพิ่ม หากเว็บกำลัง Redirect ผู้ใช้หรือแจก Malware ควรเปิด Maintenance Mode หรือจำกัดการเข้าถึงชั่วคราว หากสามารถทำได้โดยไม่ทำลายหลักฐาน
จากนั้น Backup เว็บในสภาพปัจจุบันทั้งหมดก่อนล้าง ทั้งไฟล์และ Database หลายคนสงสัยว่า “เว็บติดไวรัสแล้วจะ Backup ไปทำไม?” คำตอบคือ Backup ชุดนี้ไม่ได้มีไว้ Restore แต่มีไว้ตรวจสอบต้นเหตุ เปรียบเทียบไฟล์ และใช้เป็นหลักฐานหากต้องวิเคราะห์ย้อนหลัง
ควรเก็บอย่างน้อย
- ไฟล์เว็บไซต์ทั้งหมด
- Database
- Web Server และ Access Log ถ้ามี
- รายการ Plugin และ Theme ที่ติดตั้ง
- รายชื่อ User ใน WordPress
นี่คือเหตุผลที่การมีระบบ Website Maintenance และ Backup รายเดือน สำคัญมาก เพราะวันที่ระบบมีปัญหา Backup ที่ดีสามารถลดเวลาหยุดให้บริการของธุรกิจได้มหาศาล
ขั้นตอนที่ 2: เปลี่ยนรหัสผ่าน แต่ต้องเปลี่ยนให้ครบ
ข้อผิดพลาดที่เจอบ่อยคือเจ้าของเว็บเปลี่ยนเฉพาะรหัสผ่าน WordPress Admin แล้วจบ ทั้งที่ผู้โจมตีอาจเข้าผ่าน FTP, Hosting Panel หรือ Database อยู่แล้ว
ควรเปลี่ยน Credential ที่เกี่ยวข้องทั้งหมด ได้แก่
- WordPress Administrator ทุกบัญชี
- Hosting หรือ Control Panel
- FTP/SFTP/SSH
- Database User
- บัญชี Cloud หรือ CDN ที่เกี่ยวข้อง
- อีเมล Administrator หากสงสัยว่าบัญชีถูกยึด
สำหรับ WordPress ควรเปลี่ยน Authentication Keys และ Salts ใน wp-config.php ด้วย วิธีนี้ช่วยบังคับ Session Login เดิมให้ออกจากระบบ ลดโอกาสที่ผู้โจมตีจะใช้ Cookie หรือ Session เก่ากลับเข้ามา
ขั้นตอนที่ 3: หาให้เจอว่าแฮกเกอร์เข้ามาทางไหน
นี่คือขั้นตอนที่แยกระหว่าง “เว็บที่ถูกล้าง” กับ “เว็บที่ถูกแก้จริง” เพราะถ้าลบ Malware ออกอย่างเดียว แต่ Plugin ที่มีช่องโหว่ยังอยู่ อีกไม่นานเว็บก็กลับมาติดใหม่
ช่องทางที่พบได้บ่อยในเว็บไซต์ WordPress คือ
- WordPress, Plugin หรือ Theme เวอร์ชันเก่า
- Plugin หรือ Theme เถื่อน หรือ Nulled
- รหัสผ่าน Admin อ่อนหรือใช้ซ้ำหลายบริการ
- บัญชี Hosting หรือ FTP ถูกขโมย Credential
- Plugin ที่ไม่ได้ใช้งานแต่ยังติดตั้งค้างไว้
- สิทธิ์ไฟล์หรือ Server Configuration ไม่เหมาะสม
ถ้าเว็บเคยแก้ไฟล์ Theme โดยตรง การแยกไฟล์ที่ถูกแก้จริงกับไฟล์ที่ถูกแทรกโค้ดจะยากขึ้น จึงควรใช้ Child Theme ก่อนแก้ธีม WordPress เพื่อให้ Custom Code แยกจาก Core Theme ชัดเจนตั้งแต่แรก
ขั้นตอนที่ 4: ล้างไฟล์ Malware อย่างปลอดภัย
เมื่อเริ่ม Cleaning อย่าค้นหาเฉพาะไฟล์ชื่อแปลก เพราะ Malware จำนวนมากซ่อนโค้ดไว้ในไฟล์ปกติ เช่น functions.php, index.php หรือ wp-config.php และบางตัวตั้งชื่อคล้ายไฟล์ระบบจนดูแทบไม่ออก
วิธีที่ปลอดภัยกว่าคือ แทนที่ไฟล์ที่สามารถแทนใหม่ได้ด้วยไฟล์สะอาดจากต้นทาง
ตัวอย่างใน WordPress:
- แทน WordPress Core ด้วยไฟล์จาก WordPress.org เวอร์ชันที่ถูกต้อง
- ลบ Plugin แล้วติดตั้งใหม่จากแหล่งต้นทางที่เชื่อถือได้
- ลบ Theme แล้วติดตั้งไฟล์สะอาดใหม่ หากไม่มี Custom Code อยู่ภายใน
- ตรวจ wp-content/uploads เพราะปกติไม่ควรมีไฟล์ PHP สำหรับเว็บทั่วไป
- ตรวจ .htaccess และ wp-config.php ว่ามี Redirect หรือโค้ดที่ไม่รู้จักหรือไม่
WordPress มีคำแนะนำด้านการ Hardening และ Security อย่างเป็นทางการที่ WordPress Security Hardening ซึ่งควรใช้เป็นหนึ่งใน Checklist หลังการกู้ระบบ
ขั้นตอนที่ 5: อย่าลืมตรวจ Database
หลายเคสล้างไฟล์จนสะอาดแล้ว แต่เว็บยัง Redirect อยู่ เพราะ Payload ถูกฝังอยู่ใน Database เช่น wp_options, Widget, Post Content หรือ Script ที่ถูกแทรกผ่าน Page Builder
ให้ตรวจข้อมูลที่เพิ่งถูกแก้ไขผิดปกติ รวมถึงค้นหา JavaScript, iframe, URL ภายนอก หรือโค้ดที่ไม่เคยใส่ไว้เอง แต่ต้องระวังการ Search & Replace Database แบบตรง ๆ เพราะ WordPress มีข้อมูลบางส่วนเป็น Serialized Data ถ้าแก้ผิดอาจทำให้เว็บไซต์เสียหายเพิ่มได้
หลักง่าย ๆ คือ ถ้าไม่รู้ว่า Record นั้นทำหน้าที่อะไร อย่าลบทันที สำรอง Database ก่อนทุกครั้งแล้วค่อยแก้
ขั้นตอนที่ 6: อัปเดตและลบสิ่งที่ไม่จำเป็น
หลังเว็บสะอาดแล้ว ให้ Update WordPress Core, Plugin และ Theme เป็นเวอร์ชันที่ปลอดภัยล่าสุด และลบสิ่งที่ไม่ใช้ออกจริง ๆ
คำว่า “Deactivate” ไม่เท่ากับ “ปลอดภัย” เพราะไฟล์ของ Plugin ยังอยู่บน Server หาก Plugin มีช่องโหว่ที่เข้าถึงไฟล์ได้โดยตรง ผู้โจมตีอาจใช้ช่องโหว่นั้นได้แม้ Plugin จะไม่ได้ Activate อยู่ในบางกรณี
ผมจึงใช้หลักง่าย ๆ กับเว็บไซต์ลูกค้าเสมอว่า ของที่เว็บไม่ต้องใช้ ไม่ควรอยู่บน Production Server นอกจากลด Attack Surface หรือพื้นที่ที่คนโจมตีใช้เจาะแล้ว ยังช่วยลดภาระการอัปเดตระยะยาวด้วย
ขั้นตอนที่ 7: ตรวจ User และสิทธิ์การเข้าถึงทั้งหมด
เปิด Users ใน WordPress แล้วตรวจ Administrator ทุกบัญชี ถ้ามี User ที่ไม่รู้จัก ให้ตรวจวันที่สร้างและ Activity ก่อนลบ
ถ้าธุรกิจมีหลายคนดูแลเว็บไซต์ ควรให้สิทธิ์เท่าที่จำเป็น นักเขียนบทความไม่จำเป็นต้องเป็น Administrator และทีม Marketing ที่ลง Content อย่างเดียวก็มักไม่จำเป็นต้องเข้าถึง Plugin หรือ Theme
แนวคิดนี้เรียกว่า Principle of Least Privilege หรือการให้สิทธิ์น้อยที่สุดเท่าที่งานจำเป็นต้องใช้ หากบัญชีหนึ่งถูกขโมย ความเสียหายจะถูกจำกัดมากขึ้น
ขั้นตอนที่ 8: สแกนซ้ำก่อนเปิดเว็บ
หลัง Cleaning อย่าเพิ่งเปิดเว็บทันที ให้ตรวจอย่างน้อยสองรอบจากคนละมุม เช่น File Integrity Scan ควบคู่กับ Malware Scan และตรวจหน้าเว็บจริงผ่าน Browser
ทดสอบหน้า Home, Product, Contact Form, Login, Checkout และหน้า Landing Page สำคัญ หากเว็บเคยมีปัญหาสแปมจากฟอร์มด้วย ควรตรวจแนวทางในบทความ ป้องกัน Spam Comment และฟอร์มสแปมบนเว็บไซต์ เพิ่มเติม เพราะ Bot และช่องทางโจมตีมักไม่ได้มีเพียงรูปแบบเดียว
เว็บหายจาก Malware แล้ว ต้องกู้ SEO ต่อหรือไม่?
ต้องตรวจครับ โดยเฉพาะเว็บที่ถูกสร้าง Spam Page หรือ Redirect จาก Google เพราะผลกระทบอาจอยู่ต่อแม้ Malware ถูกลบแล้ว
เข้า Google Search Console แล้วตรวจ
- Security Issues
- Manual Actions
- Pages หรือ URL ที่ Google Index ไว้
- Sitemap
- การเปลี่ยนแปลง Organic Traffic ผิดปกติ
ถ้าแฮกเกอร์สร้าง URL ขยะหลายพันหน้า อย่าใช้ robots.txt เป็นวิธีหลักในการลบออกจากดัชนี เพราะการ Block Crawl ไม่ได้แปลว่า URL จะหายจาก Google ทันที ควรทำให้ URL ขยะตอบสถานะที่เหมาะสม เช่น 404 หรือ 410 แล้วปล่อยให้ Google ประมวลผลใหม่
หลังระบบสะอาดจริง หาก Search Console เคยแจ้ง Security Issue ให้ดำเนินการ Review ตามขั้นตอนที่ระบบกำหนด จากนั้นติดตาม Crawl และอันดับต่ออีกระยะหนึ่ง
Restore Backup อย่างเดียวพอไหม?
พอได้เฉพาะเมื่อคุณรู้ว่า Backup นั้นสะอาด และอุดช่องโหว่ที่ทำให้โดนแฮกแล้ว
ตัวอย่างเช่น เว็บโดนเจาะวันที่ 10 แต่คุณ Restore Backup วันที่ 8 แล้วเปิดเว็บทันที ทั้งที่ Plugin ช่องโหว่ยังเป็นเวอร์ชันเดิม ผลลัพธ์คือเว็บกลับมาเหมือนวันที่ 8 แต่ประตูที่คนร้ายใช้เข้ายังเปิดอยู่
แนวทางที่ดีกว่าคือ Restore ไปยัง Staging Environment ก่อน จากนั้น Update ระบบ ตรวจ Malware เปลี่ยน Credential และทดสอบให้ครบ แล้วจึงนำขึ้น Production
หลังเว็บกลับมาแล้ว ป้องกันไม่ให้เกิดซ้ำอย่างไร?
การป้องกันเว็บไม่ใช่การติด Security Plugin ตัวเดียวแล้วจบ แต่เป็นระบบดูแลต่อเนื่อง
- เปิด Automatic Update ในส่วนที่เหมาะสม
- Backup แบบอัตโนมัติและเก็บไว้นอก Server
- ใช้รหัสผ่านไม่ซ้ำและเปิด Two-Factor Authentication
- ลบ Plugin และ Theme ที่ไม่ได้ใช้
- ใช้เฉพาะ Software จากแหล่งที่เชื่อถือได้
- ตรวจ Log และ Security Alert เป็นประจำ
- จำกัดสิทธิ์ Administrator
- มี Staging ก่อนอัปเดตระบบสำคัญ
ถ้าเว็บไซต์เป็นช่องทางสร้าง Lead รับคำสั่งซื้อ หรือสร้างรายได้ การดูแลความปลอดภัยควรถูกมองเป็น Business Continuity ไม่ใช่ค่าใช้จ่ายทาง IT อย่างเดียว เพราะเว็บหยุดเพียงวันเดียวอาจหมายถึงยอดขาย โฆษณา และความน่าเชื่อถือที่หายไปพร้อมกัน
คำถามที่พบบ่อย
เว็บโดนแฮกแล้วควรลบเว็บไซต์และทำใหม่เลยไหม?
ยังไม่จำเป็นในทุกกรณี เว็บไซต์ส่วนใหญ่สามารถกู้คืนได้ หากตรวจพบต้นเหตุและทำความสะอาดอย่างถูกต้อง การสร้างใหม่ควรพิจารณาเมื่อระบบเก่ามาก โครงสร้างไม่สามารถอัปเดตได้ หรือไม่สามารถยืนยันความสมบูรณ์ของไฟล์เดิมได้แล้ว
ใช้ปลั๊กอิน Security สแกน Malware แล้วขึ้นว่าสะอาด แปลว่าปลอดภัยแล้วหรือยัง?
ยังสรุปไม่ได้ Scanner แต่ละตัวมีวิธีตรวจต่างกัน และอาจไม่พบ Backdoor หรือ Code ที่ถูกดัดแปลงบางรูปแบบ ควรตรวจ File Integrity, Database, User, Server Log และพฤติกรรมหน้าเว็บร่วมกันก่อนสรุปว่าเว็บไซต์สะอาดจริง
เว็บโดน Malware แล้วอันดับ Google จะกลับมาไหม?
มีโอกาสกลับมาได้ หากกำจัดปัญหาได้ครบ แก้ Spam URL หรือ Redirect ที่ถูกสร้างขึ้น และดำเนินการใน Google Search Console อย่างถูกต้อง แต่ระยะเวลาฟื้นตัวขึ้นอยู่กับความรุนแรง จำนวน URL ที่ได้รับผลกระทบ และระยะเวลาที่เว็บอยู่ในสถานะถูกแฮก ดังนั้นยิ่งตรวจพบและแก้ได้เร็ว ความเสียหายต่อ SEO และธุรกิจก็มักยิ่งน้อยลง
สิ่งที่ควรทำวันนี้คืออย่ารอให้เว็บพังก่อนค่อยคิดเรื่องความปลอดภัย ตรวจ Backup, Administrator, Plugin และระบบอัปเดตของเว็บไซต์คุณให้ครบ หากวันหนึ่งเกิด Incident จริง คุณจะมีทั้งไฟล์สะอาด ข้อมูลย้อนหลัง และแผนกู้คืนที่พร้อมใช้งาน แทนที่จะเริ่มแก้ปัญหาจากศูนย์ในวันที่ธุรกิจกำลังเสียรายได้