เปิดเว็บมาแล้วเจอคอมเมนต์ขายของเป็นร้อยข้อความ หรืออีเมลจากฟอร์ม Contact เต็มไปด้วยข้อความแปลกๆ ปัญหานี้แก้ได้ แต่ไม่ควรฝากความหวังไว้กับปลั๊กอินตัวเดียว วิธีที่ได้ผลกว่าคือป้องกันหลายชั้น ตั้งแต่จำกัดคอมเมนต์ ใช้ระบบ Anti-Spam และ Honeypot เพิ่ม Turnstile หรือ CAPTCHA ไปจนถึง Rate Limiting และตรวจสอบข้อมูลที่ฝั่งเซิร์ฟเวอร์ก่อนรับทุก Submission
Spam Comment และฟอร์มสแปมคืออะไร ต่างกันอย่างไร?
Spam Comment คือคอมเมนต์ที่ถูกส่งเข้ามาโดยไม่ได้มีเป้าหมายจะพูดคุยกับเนื้อหาของคุณจริงๆ ตัวอย่างเช่น ข้อความชมบทความแบบกว้างๆ พร้อมแนบลิงก์ เว็บพนัน เว็บขายสินค้า หรือเว็บไซต์ที่ต้องการสร้าง Backlink
ส่วน Form Spam คือข้อมูลขยะที่ถูกส่งผ่านแบบฟอร์ม เช่น Contact Form, สมัครสมาชิก, ขอใบเสนอราคา หรือแบบฟอร์มดาวน์โหลดเอกสาร แม้หน้าเว็บจะไม่มีช่อง Comment ก็ยังโดนสแปมได้ เพราะ Bot สามารถยิง Request ตรงไปยังระบบรับข้อมูลของฟอร์มได้
นี่เป็นเหตุผลว่าทำไมเว็บที่ปิด Comment แล้วจึงไม่ได้แปลว่าจะปลอดภัยจาก Spam ทั้งหมด เราต้องดูว่าบนเว็บยังมี “ช่องรับข้อมูล” อะไรเปิดอยู่บ้าง
ทำไมเว็บถึงโดน Spam ทั้งที่ยังไม่มีคนเข้าเยอะ?
Bot ไม่ได้เลือกโจมตีเฉพาะเว็บดัง มันสแกนเว็บไซต์จำนวนมากอัตโนมัติ เมื่อพบ WordPress, หน้า Login, ช่อง Comment หรือ Form Endpoint ที่เข้าถึงได้ มันก็สามารถทดลองส่งข้อมูลทันที
ดังนั้นเว็บที่เพิ่งเปิดไม่กี่วันก็มีโอกาสเจอสแปมได้ โดยเฉพาะเมื่อ URL ถูก Search Engine เก็บเข้า Index หรือมี Bot พบโดเมนจากแหล่งข้อมูลสาธารณะ
รูปแบบที่พบได้บ่อยมีทั้ง:
- คอมเมนต์ที่มีลิงก์จำนวนมาก
- ข้อความภาษาอื่นที่ไม่เกี่ยวกับเนื้อหาเว็บ
- ข้อความเดิมถูกส่งซ้ำหลายสิบครั้ง
- ฟอร์ม Contact ใส่อีเมลปลอมและข้อความโฆษณา
- Bot ยิง POST Request เข้าฟอร์มโดยไม่เปิดหน้าเว็บจริง
เมื่อเข้าใจว่าปัญหาเกิดจากระบบอัตโนมัติ วิธีแก้จึงต้องมากกว่าการนั่งกด Delete ทีละข้อความ
Spam ส่งผลเสียต่อ SEO และธุรกิจแค่ไหน?
หลายคนมอง Spam เป็นเพียงเรื่องน่ารำคาญ แต่สำหรับเว็บไซต์ธุรกิจ ผลกระทบจริงอาจกว้างกว่านั้น
1. ทีมขายเสียเวลากับ Lead ปลอม
สมมติเว็บไซต์ได้รับ Lead วันละ 30 ราย แต่ 20 รายเป็น Spam ทีมงานต้องเปิดอีเมล ตรวจเบอร์ ตรวจชื่อ และแยกว่าอันไหนเป็นลูกค้าจริง เวลาที่ควรใช้ตอบลูกค้ากลับถูกใช้กับข้อมูลขยะ
2. CRM และ Conversion Data เพี้ยน
ถ้าฟอร์มเชื่อมกับ CRM หรือ Marketing Automation โดยตรง ทุก Spam Submission อาจถูกนับเป็น Lead ทำให้ตัวเลข Conversion สูงกว่าความจริง และคุณอาจตัดสินใจเรื่องงบโฆษณาจากข้อมูลผิด
3. หน้าเว็บเต็มไปด้วยลิงก์คุณภาพต่ำ
หากระบบปล่อย Comment ขึ้นอัตโนมัติ หน้าเว็บอาจเต็มไปด้วยข้อความและลิงก์ที่ไม่เกี่ยวข้อง นอกจากทำให้ประสบการณ์ผู้ใช้แย่แล้ว ยังทำให้คุณต้องเสียเวลาตรวจสอบเนื้อหาที่ผู้ใช้สร้างขึ้นบนเว็บไซต์อีกด้วย
WordPress เองจึงแนะนำแนวทางอย่างการเปิด Moderation จำกัดจำนวนลิงก์ และปิด Comment ในพื้นที่ที่ไม่จำเป็นสำหรับเว็บ [เอกสาร Understanding Comment Spam จาก WordPress.org](https://wordpress.org/documentation/article/understand-comment-spam/?utm_source=chatgpt.com)
ป้องกัน Spam Comment บน WordPress อย่างไร?
เริ่มจากตั้งค่า Discussion ก่อนลงปลั๊กอิน
ไปที่ Settings > Discussion แล้วตรวจสอบว่าคุณจำเป็นต้องเปิด Comment จริงหรือไม่ เว็บบริษัทจำนวนมากไม่ได้ต้องการระบบสนทนาใต้บทความเลย ในกรณีนี้การปิด Comment คือวิธีที่ง่ายและลด Attack Surface ได้ทันที
หากยังต้องการ Comment ให้เปิดการตรวจสอบก่อนเผยแพร่ และกำหนดให้ Comment ที่มีลิงก์จำนวนมากเข้าสู่ Moderation แทนการแสดงผลทันที
หลักการนี้คล้ายกับการจัดการปลั๊กอิน WordPress คือเปิดเฉพาะสิ่งที่จำเป็น หากเว็บคุณติดตั้งส่วนเสริมจำนวนมากอยู่แล้ว ลองอ่าน ปลั๊กอินเยอะทำเว็บช้าหรือไม่ และควรจัดการอย่างไร เพื่อจัดระบบเว็บให้เบาและดูแลง่ายขึ้น
ใช้ระบบ Anti-Spam ช่วยคัดกรอง
เว็บไซต์ที่เปิด Comment จำนวนมากควรมีระบบ Anti-Spam ตรวจข้อความก่อนเข้าสู่เว็บไซต์ เช่น ตรวจรูปแบบข้อความ IP ความถี่ในการส่ง และพฤติกรรมที่เข้าข่าย Bot
สิ่งสำคัญคืออย่าตั้งระบบให้ลบทุกอย่างอัตโนมัติตั้งแต่วันแรก ควรส่งเข้า Spam หรือ Quarantine ก่อนสักระยะ เพื่อดูว่ามี Comment ของคนจริงถูกตรวจผิดหรือไม่
เมื่อจัดการ Comment ได้แล้ว ปัญหาที่ยากกว่าเล็กน้อยคือ Form Spam เพราะ Bot สามารถข้ามหน้าฟอร์มและยิงข้อมูลเข้าหลังบ้านโดยตรงได้
ป้องกัน Contact Form Spam อย่างไรให้มีประสิทธิภาพ?
1. เพิ่ม Honeypot
Honeypot คือช่องพิเศษที่คนทั่วไปมองไม่เห็น แต่ Bot ที่พยายามกรอกทุก Field อาจใส่ข้อมูลลงไป เมื่อระบบพบว่าช่องนี้ถูกกรอก ก็สามารถปฏิเสธ Submission นั้นได้
ข้อดีคือผู้ใช้จริงแทบไม่รู้สึกว่ามีระบบป้องกันอยู่ จึงเหมาะกับเว็บที่ต้องการรักษา UX ให้ลื่นที่สุด
2. ใช้ Turnstile หรือ CAPTCHA เมื่อจำเป็น
ถ้า Honeypot ยังไม่พอ ให้เพิ่มระบบตรวจว่า Request น่าจะมาจากมนุษย์หรือ Bot เช่น Cloudflare Turnstile ซึ่งสามารถฝังในเว็บไซต์ได้โดยไม่จำเป็นต้องให้เว็บไซต์ใช้ Cloudflare CDN ทั้งระบบ และออกแบบมาให้ตรวจสอบผู้ใช้โดยรบกวน UX ให้น้อยที่สุด [Cloudflare Turnstile Documentation](https://developers.cloudflare.com/turnstile/?utm_source=chatgpt.com)
แต่มีจุดที่คนทำเว็บพลาดบ่อยมาก คือใส่ Widget หน้าเว็บแล้วคิดว่าจบ ถ้าใช้ Turnstile ต้องมี Server-side Validation ด้วย กล่าวคือ Server ต้องตรวจ Token ก่อนยอมรับ Submission เพราะการตรวจเฉพาะฝั่ง Browser สามารถถูกข้ามได้
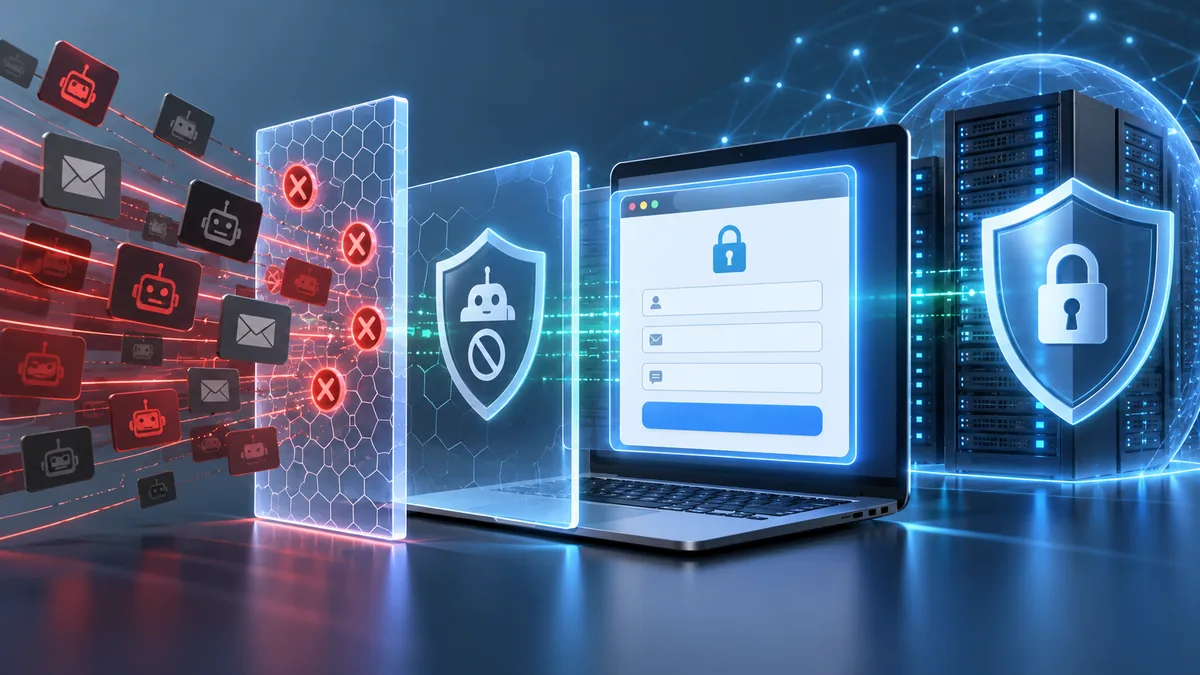
3. ใส่ Rate Limiting ที่ Form Endpoint
Rate Limiting คือการจำกัดจำนวน Request ภายในช่วงเวลาหนึ่ง ตัวอย่างเช่น IP เดียวไม่ควรส่ง Contact Form 50 ครั้งภายในหนึ่งนาที
นี่เป็นอีกชั้นที่สำคัญ เพราะ Bot บางตัวไม่ได้เปิดหน้า Contact แต่ส่ง POST Request ไปที่ Endpoint โดยตรง การมี CAPTCHA หน้าเว็บอย่างเดียวจึงไม่ควรเป็นมาตรการทั้งหมด
แนวทางของ Cloudflare ก็แนะนำให้ใช้การตรวจ Bot ระดับ Form ร่วมกับ Rate Limiting เพราะแต่ละระบบป้องกันคนละชั้นของการโจมตี
4. ตรวจข้อมูลที่ฝั่ง Server เสมอ
อย่าเชื่อข้อมูลเพียงเพราะหน้า Form กำหนดว่า Field นี้เป็น Email หรือ Required เพราะ Bot สามารถส่ง Request โดยไม่ผ่าน HTML Form ได้เลย
Server ควรตรวจอย่างน้อย:
- รูปแบบ Email ถูกต้องหรือไม่
- Field ที่จำเป็นถูกส่งมาครบหรือไม่
- ข้อมูลยาวผิดปกติหรือไม่
- Token ป้องกัน Bot ผ่านการตรวจสอบหรือไม่
- Submission เกิดถี่ผิดปกติหรือไม่
ถ้าต้องแก้ PHP หรือ Function ของ Theme เพื่อเพิ่ม Logic เหล่านี้ ควรทำผ่าน Child Theme ก่อนแก้ธีม WordPress เพื่อไม่ให้ Code ที่แก้เองหายหลังอัปเดต Theme
ตั้งระบบ Anti-Spam แบบไหนเหมาะกับเว็บธุรกิจ?
จากรูปแบบปัญหาที่พบในเว็บธุรกิจจริง การเพิ่มระบบทุกอย่างพร้อมกันไม่ใช่คำตอบที่ดีที่สุด เพราะยิ่งตั้งกฎเข้มมาก โอกาสบล็อกลูกค้าจริงก็เพิ่มขึ้น
ผมแนะนำให้จัดเป็น 3 ระดับตามสถานการณ์:
- Spam น้อย: Honeypot + ตรวจข้อมูลฝั่ง Server
- Spam ปานกลาง: Honeypot + Turnstile + Anti-Spam Filter
- Spam หนัก: ทุกอย่างข้างต้น + Rate Limiting + Firewall Rules + ตรวจ Log
ตัวอย่างเช่น เว็บบริษัทหนึ่งได้รับ Contact Form จริงเฉลี่ยวันละ 5-10 ครั้ง หากอยู่ๆ Endpoint ถูกเรียก 300 ครั้งใน 10 นาที การแก้ด้วยการเพิ่ม CAPTCHA อย่างเดียวอาจไม่ตรงจุด การจำกัด Request ที่ระดับ Server หรือ Firewall จะจัดการ Traffic ลักษณะนี้ได้ตรงกว่า
อย่าป้องกัน Spam จนลูกค้าจริงส่งฟอร์มไม่ได้
ระบบป้องกันที่เข้มเกินไปสามารถลด Conversion ได้เหมือนกัน หากลูกค้าต้องเลือกภาพหลายรอบ กรอกข้อมูลซ้ำ หรือถูก Block เพราะ Network ของบริษัทใช้ IP เดียวกันหลายคน คุณอาจกำลังหยุดลูกค้าพร้อมกับหยุด Bot
หลังเปิดระบบใหม่ ควรทดสอบฟอร์มด้วยมือถือ Desktop และ Network ต่างกัน พร้อมตรวจว่าข้อมูลส่งถึง Email หรือ CRM จริงหรือไม่
ถ้าคุณกำลังแก้ระบบหรืออัปเดตปลั๊กอินหลายตัวพร้อมกัน ควรทำ Backup WordPress ก่อนปรับระบบ เพื่อให้ย้อนกลับได้ทันทีหาก Form มีปัญหา
เช็กลิสต์ป้องกัน Spam ที่ทำได้วันนี้
ถ้าต้องการเริ่มแก้โดยไม่ทำระบบให้ซับซ้อนเกินไป ให้ทำตามลำดับนี้:
- ปิด Comment ในหน้าหรือบทความที่ไม่จำเป็น
- เปิด Comment Moderation
- ติด Anti-Spam Filter หากมี Comment จำนวนมาก
- เปิด Honeypot ใน Contact Form
- เพิ่ม Turnstile หรือ CAPTCHA หาก Spam ยังผ่านเข้ามา
- ตรวจ Token และข้อมูลทั้งหมดที่ Server
- เพิ่ม Rate Limiting หากพบ Request จำนวนมากผิดปกติ
- ตรวจ Spam Folder และ Server Log ช่วง 1-2 สัปดาห์แรก
เป้าหมายไม่ได้อยู่ที่ทำให้จำนวน Spam เป็นศูนย์ด้วยกฎที่เข้มที่สุด แต่คือทำให้ Bot ส่วนใหญ่ถูกหยุดก่อนถึงทีมงาน ขณะที่ลูกค้าจริงยังส่งฟอร์มได้ง่ายเหมือนเดิม เมื่อระบบอยู่ในจุดสมดุล คุณจะได้ทั้งเว็บไซต์ที่สะอาด ข้อมูล Lead ที่แม่นขึ้น และทีมขายที่ไม่ต้องเสียเวลากับข้อความขยะทุกวัน ทั้งนี้ WordPress.org มีเอกสารทางการเรื่องการรับมือสแปมคอมเมนต์ที่ Comment Spam — WordPress Documentation ให้ใช้ประกอบการตั้งค่าได้
คำถามที่พบบ่อย
ติด CAPTCHA แล้วทำไมยังมี Spam เข้ามา?
เพราะ Bot บางตัวอาจยิง Request ตรงเข้า Form Endpoint โดยไม่ใช้งานหน้าเว็บ หรือระบบ CAPTCHA อาจถูกติดตั้งเฉพาะฝั่ง Browser จึงควรใช้ Server-side Validation, Honeypot และ Rate Limiting ร่วมกัน
เว็บ WordPress จำเป็นต้องติดปลั๊กอิน Anti-Spam หรือไม่?
ไม่จำเป็นทุกเว็บ หากปิด Comment และฟอร์มมี Honeypot พร้อมระบบตรวจสอบที่ดี อาจเพียงพอ แต่เว็บที่เปิด Comment หรือถูก Spam จำนวนมากจะได้ประโยชน์จาก Anti-Spam Filter เพิ่มอีกชั้น
Spam Comment มีผลต่อ SEO โดยตรงหรือไม่?
สิ่งที่ควรกังวลคือผลกระทบต่อคุณภาพหน้าเว็บและประสบการณ์ผู้ใช้ โดยเฉพาะเมื่อ Comment Spam ถูกเผยแพร่พร้อมลิงก์และเนื้อหาที่ไม่เกี่ยวข้อง จึงควรเปิด Moderation และตรวจเนื้อหาที่ผู้ใช้ส่งก่อนแสดงบนเว็บไซต์