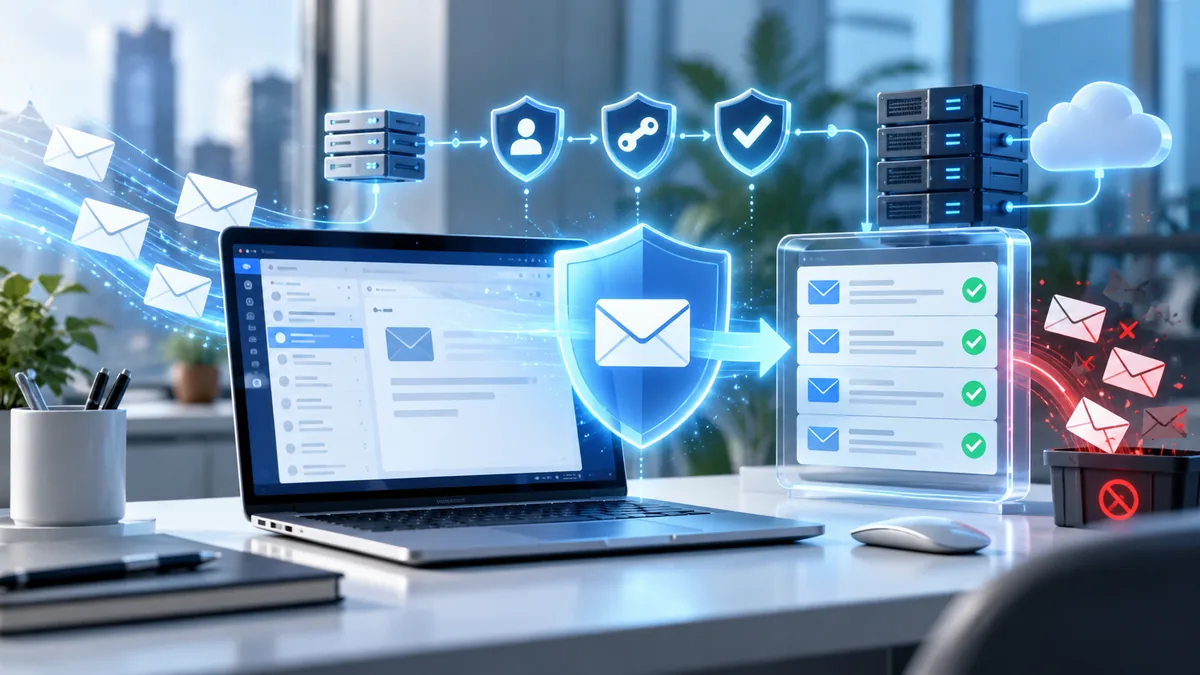
ส่งใบเสนอราคาให้ลูกค้าแล้วเงียบหาย ทั้งที่ระบบแจ้งว่าส่งอีเมลสำเร็จ? ปัญหาอาจไม่ได้อยู่ที่เนื้อหา แต่อยู่ที่การยืนยันตัวตนของโดเมน SPF DKIM DMARC คือระบบตรวจสอบว่าอีเมลถูกส่งจากแหล่งที่ได้รับอนุญาตจริงหรือไม่ ช่วยลดการปลอมแปลงอีเมลและเพิ่มความน่าเชื่อถือให้กับโดเมนบริษัท หากตั้งค่าทั้งสามอย่างถูกต้อง จะช่วยลดโอกาสที่อีเมลถูกจัดเป็น Spam แต่ไม่ได้รับประกันว่าจะเข้า Inbox ทุกฉบับ เพราะผู้ให้บริการยังพิจารณาชื่อเสียงผู้ส่ง เนื้อหา และพฤติกรรมการส่งด้วย
SPF DKIM DMARC คืออะไร และทำไมอีเมลบริษัทต้องมี?
ลองนึกภาพว่าคุณเปิดบริษัทชื่อ example.com และใช้อีเมล sales@example.com ติดต่อกับลูกค้า หากมีคนอื่นปลอมที่อยู่อีเมลนี้เพื่อส่งข้อความหลอกลวง ลูกค้าอาจแยกไม่ออกว่าอีเมลไหนเป็นของจริง
ระบบ Email Authentication หรือการยืนยันตัวตนอีเมลจึงเข้ามาช่วย โดยประกอบด้วยเทคโนโลยีสำคัญสามตัวที่ทำงานร่วมกัน แต่มีหน้าที่แตกต่างกัน
SPF คืออะไร?
SPF (Sender Policy Framework) คือการประกาศว่าเซิร์ฟเวอร์ใดได้รับอนุญาตให้ส่งอีเมลในนามโดเมนของคุณ โดยกำหนดผ่าน DNS TXT Record
เปรียบเหมือนรายชื่อพนักงานที่ได้รับอนุญาตให้ส่งจดหมายออกจากบริษัท หากมีเซิร์ฟเวอร์ที่ไม่ได้อยู่ในรายชื่อพยายามส่งอีเมล ระบบปลายทางสามารถตรวจพบว่าไม่ผ่านเงื่อนไข SPF
อย่างไรก็ตาม SPF ตรวจสอบโดเมนที่ใช้ใน SMTP MAIL FROM หรือ HELO ไม่ได้ตรวจสอบที่อยู่ From ที่ผู้รับมองเห็นโดยตรง จึงต้องใช้ DMARC ช่วยตรวจสอบความสอดคล้องของโดเมนด้วย
DKIM คืออะไร?
DKIM (DomainKeys Identified Mail) คือระบบลงลายเซ็นดิจิทัลให้อีเมลด้วยกุญแจเข้ารหัสฝั่งผู้ส่ง แล้วให้เซิร์ฟเวอร์ปลายทางตรวจสอบลายเซ็นด้วย Public Key ที่เผยแพร่ใน DNS
หากเนื้อหาหรือส่วนหัวที่อยู่ภายใต้การลงลายเซ็นถูกแก้ไขจนไม่ตรงกับข้อมูลที่ลงนาม การตรวจสอบ DKIM อาจไม่ผ่าน
ข้อดีคือ DKIM ช่วยยืนยันว่าอีเมลได้รับการลงนามโดยโดเมนที่ระบุ และข้อมูลส่วนที่ลงนามไม่ได้ถูกเปลี่ยนแปลงระหว่างทาง แต่ไม่ได้รับรองว่าผู้ส่งเป็นบุคคลที่น่าเชื่อถือเสมอไป
DMARC คืออะไร?
DMARC (Domain-based Message Authentication, Reporting and Conformance) คือระบบกำหนดนโยบายว่าเซิร์ฟเวอร์ปลายทางควรจัดการอีเมลที่ไม่ผ่านการตรวจสอบอย่างไร พร้อมรองรับรายงานผลการตรวจสอบ
DMARC จะผ่านเมื่อ SPF หรือ DKIM อย่างน้อยหนึ่งรายการผ่าน และโดเมนที่ผ่านนั้นมีความสอดคล้อง (Alignment) กับโดเมนใน From ที่ผู้รับมองเห็น
- p=none ตรวจสอบและเก็บข้อมูล โดยไม่ร้องขอให้จัดการอีเมลที่ไม่ผ่านเป็นพิเศษ
- p=quarantine ขอให้ปลายทางกักกันอีเมลที่ไม่ผ่าน เช่น ส่งเข้า Spam
- p=reject ขอให้ปลายทางปฏิเสธอีเมลที่ไม่ผ่าน
นโยบายเหล่านี้เป็นคำร้องขอต่อระบบปลายทาง ซึ่งยังสามารถใช้กฎด้านความปลอดภัยของตนเองประกอบการตัดสินใจได้ เมื่อเข้าใจหน้าที่แล้ว ขั้นต่อไปคือการตั้งค่าให้ถูกต้องกับระบบอีเมลที่ใช้งานจริง
ตั้งค่า SPF DKIM DMARC ยังไงให้ถูกต้อง?
ก่อนเริ่ม คุณต้องเข้าถึงหน้าจัดการ DNS ของโดเมน เช่น Cloudflare หรือระบบ DNS ของผู้ให้บริการโฮสติ้ง และตรวจสอบก่อนว่าบริษัทใช้อีเมลผ่าน Google Workspace, Microsoft 365 หรือผู้ให้บริการรายใด
สำหรับเว็บไซต์ WordPress ที่ส่งอีเมลจากฟอร์มติดต่อหรือ WooCommerce ต้องตรวจสอบบริการส่งอีเมลของเว็บไซต์ด้วย เพราะอาจใช้เซิร์ฟเวอร์คนละชุดกับอีเมลพนักงาน
ขั้นตอนที่ 1 ตั้งค่า SPF Record
ตัวอย่างบริษัทที่ใช้ Google Workspace เป็นผู้ส่งอีเมลเพียงรายเดียว สามารถกำหนด TXT Record ได้ดังนี้
Type: TXT
Name: @
Value: v=spf1 include:_spf.google.com ~all
เครื่องหมาย ~all หมายถึง Softfail สำหรับแหล่งส่งที่ไม่ตรงกับรายการอนุญาต ส่วน -all คือ Fail ที่เข้มงวดกว่า แต่ทั้งสองค่าไม่ได้บังคับให้ผู้รับต้องปฏิเสธอีเมลเสมอไป
ข้อควรระวัง: หนึ่งโดเมนควรมี SPF Record ที่ขึ้นต้นด้วย v=spf1 เพียงรายการเดียว หากใช้หลายบริการ ต้องรวมแหล่งส่งไว้ใน Record เดียว และระวังข้อจำกัดการค้นหา DNS ของ SPF ที่ไม่เกิน 10 ครั้งสำหรับกลไกที่เกี่ยวข้อง
ขั้นตอนที่ 2 เปิดใช้งาน DKIM
การตั้งค่า DKIM ต้องสร้างกุญแจจากระบบอีเมลที่คุณใช้งาน ไม่ควรคัดลอก Public Key จากตัวอย่างของเว็บไซต์อื่น
สำหรับ Google Workspace ให้เข้า Admin Console แล้วไปที่ Apps → Google Workspace → Gmail → Authenticate email จากนั้นสร้าง DKIM Key และนำข้อมูล DNS ที่ระบบแสดงไปเพิ่มในโดเมน
ตัวอย่างรูปแบบ Record คือ
Type: TXT
Name: google._domainkey
Value: v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
ค่า YOUR_PUBLIC_KEY เป็นเพียงตัวแทนข้อมูล ต้องเปลี่ยนเป็นกุญแจจริงที่สร้างจากผู้ให้บริการ จากนั้นกลับไปเปิดการลงนาม DKIM ในระบบอีเมล
ผู้ให้บริการบางราย เช่น Microsoft 365 อาจใช้ CNAME Record แทน TXT สำหรับเผยแพร่กุญแจ DKIM ดังนั้นให้ยึดค่าที่ระบบของผู้ให้บริการระบุเป็นหลัก
ขั้นตอนที่ 3 เพิ่ม DMARC Record
สำหรับโดเมนที่ยังไม่เคยตั้งค่า DMARC แนะนำให้เริ่มด้วยนโยบาย p=none เพื่อดูรายงานก่อนว่าอีเมลจากบริการต่าง ๆ ผ่านการยืนยันตัวตนหรือไม่
Type: TXT
Name: _dmarc
Value: v=DMARC1; p=none; rua=mailto:dmarc@example.com
เปลี่ยน dmarc@example.com เป็นกล่องอีเมลสำหรับรับรายงานที่มีอยู่จริง และควรใช้เครื่องมือวิเคราะห์รายงาน DMARC เพราะข้อมูลที่ได้รับมักอยู่ในรูปแบบ XML
หลังตรวจสอบจนมั่นใจว่าอีเมลถูกต้องทุกแหล่งผ่าน DMARC แล้ว จึงค่อยปรับเป็น p=quarantine และ p=reject ตามลำดับ
อย่ารีบตั้ง p=reject ทันที หากยังไม่ทราบว่ามีระบบใดส่งอีเมลในนามบริษัทบ้าง เพราะอีเมลจาก CRM ระบบบัญชี หรือเว็บไซต์อาจถูกปฏิเสธโดยไม่ตั้งใจ
เว็บไซต์ WordPress ส่งอีเมลเข้า Spam เกี่ยวกับ SPF DKIM DMARC ไหม?
เกี่ยวข้องโดยตรงในหลายกรณี โดยเฉพาะเว็บไซต์ที่ใช้ฟอร์มติดต่อ ระบบสมัครสมาชิก หรือ WooCommerce ส่งอีเมลแจ้งคำสั่งซื้อ
ปัญหาที่พบได้บ่อยคือเว็บไซต์ใช้ฟังก์ชัน PHP mail() ส่งอีเมลผ่านเซิร์ฟเวอร์โฮสติ้ง แต่ตั้งค่า SPF และ DKIM ไว้สำหรับ Google Workspace เท่านั้น ทำให้อีเมลจากเว็บไซต์อาจไม่ผ่าน DMARC
แนวทางที่เหมาะสมคือใช้บริการส่งอีเมลที่รองรับการยืนยันตัวตนโดเมน เช่น SMTP หรือ Email API ผ่านปลั๊กอินที่เหมาะสม
- ติดตั้งและตั้งค่า WP Mail SMTP หรือปลั๊กอินที่รองรับผู้ให้บริการส่งอีเมล
- เชื่อมต่อบัญชีหรือ API ของผู้ให้บริการที่ได้รับอนุญาต
- ตั้งค่า SPF และ DKIM ตามคำแนะนำของบริการนั้น
- กำหนด From Email เป็นอีเมลของโดเมนบริษัท
- ส่งอีเมลทดสอบและตรวจสอบผล SPF, DKIM และ DMARC
ตัวอย่างเช่น เว็บไซต์ร้านค้าใช้ orders@example.com ส่งใบยืนยันคำสั่งซื้อ แต่ใช้บริการส่งอีเมลภายนอก คุณต้องยืนยันโดเมนกับบริการนั้น และตรวจสอบว่า SPF หรือ DKIM ผ่านพร้อม Alignment กับ example.com ไม่ใช่เพียงตั้งค่า From Email ให้ดูเหมือนอีเมลบริษัท
หากกำลังพัฒนาระบบร้านค้าออนไลน์ ควรศึกษาเรื่อง การทำเว็บไซต์ขายของด้วย WooCommerce และ การรักษาความปลอดภัยเว็บไซต์ WordPress ควบคู่กัน เพื่อให้ระบบสั่งซื้อและการสื่อสารกับลูกค้ามีความน่าเชื่อถือ
ตรวจสอบ SPF DKIM DMARC ว่าทำงานจริงได้อย่างไร?
หลังเพิ่ม DNS Record แล้ว อย่าเพิ่งสรุปว่าระบบพร้อมใช้งานทันที เพราะ DNS อาจต้องใช้เวลาสักระยะกว่าข้อมูลใหม่จะปรากฏในระบบตรวจสอบต่าง ๆ
วิธีทดสอบที่ทำได้ง่ายคือส่งอีเมลจากบริษัทไปยัง Gmail แล้วเปิดข้อความ เลือก Show original หรือแสดงต้นฉบับ เพื่อตรวจสอบ Authentication Results
ผลลัพธ์ที่ต้องการโดยทั่วไปคือ
- SPF: PASS เซิร์ฟเวอร์ส่งอีเมลผ่านการตรวจสอบ SPF
- DKIM: PASS ลายเซ็นดิจิทัลตรวจสอบได้สำเร็จ
- DMARC: PASS มี SPF หรือ DKIM ที่ผ่านและมีโดเมนสอดคล้องกับ From
ทั้งนี้ DMARC สามารถผ่านได้แม้ SPF หรือ DKIM ผ่านเพียงอย่างเดียว หากมี Alignment ถูกต้อง แต่การตั้งค่าทั้งสองระบบให้ทำงานได้จะช่วยเพิ่มความยืดหยุ่นในการส่งอีเมล
คุณสามารถตรวจสอบ DNS เพิ่มเติมด้วยเครื่องมืออย่าง MXToolbox และศึกษาข้อกำหนดของ Google จาก Google Email Sender Guidelines ซึ่งเป็นแหล่งข้อมูลต้นทางเกี่ยวกับการยืนยันตัวตนและข้อกำหนดผู้ส่งอีเมล
ทำไมตั้งค่า SPF DKIM DMARC ครบแล้ว อีเมลยังเข้า Spam?
นี่คือจุดที่หลายธุรกิจเข้าใจผิด เพราะการผ่าน Authentication ไม่ได้หมายความว่าอีเมลจะได้รับความไว้วางใจโดยอัตโนมัติ
สมมติบริษัทเพิ่งเปิดโดเมนใหม่ แล้วส่งอีเมลประชาสัมพันธ์จำนวนมากภายในวันเดียว แม้ตั้งค่าครบ ระบบปลายทางก็อาจมองว่าพฤติกรรมการส่งผิดปกติ
ปัจจัยอื่นที่ควรตรวจสอบ ได้แก่
- Domain Reputation: ชื่อเสียงของโดเมนและประวัติการส่งอีเมล
- IP Reputation: ชื่อเสียงของ IP Address ที่ใช้ส่ง
- Spam Complaints: จำนวนผู้รับที่กดรายงานว่าเป็น Spam
- เนื้อหาอีเมล: ลิงก์น่าสงสัย ไฟล์แนบ หรือข้อความที่เข้าข่ายหลอกลวง
- รายชื่อผู้รับ: อีเมลที่ไม่มีอยู่จริงหรือผู้รับที่ไม่ได้ยินยอมรับข้อความ
สำหรับอีเมลการตลาด ควรมีระบบยกเลิกการรับข่าวสารที่เหมาะสม และหากเข้าข่ายผู้ส่งจำนวนมากตามเกณฑ์ของผู้ให้บริการ ต้องปฏิบัติตามข้อกำหนดเพิ่มเติม เช่น One-click Unsubscribe สำหรับข้อความที่เกี่ยวข้อง
อีกจุดที่มักถูกมองข้ามคือการใช้โดเมนเดียวกันส่งทั้งอีเมลธุรกรรมและอีเมลการตลาด หากส่งแคมเปญที่มีข้อร้องเรียนสูง อาจกระทบชื่อเสียงการส่งอีเมลส่วนอื่นของธุรกิจได้ จึงควรพิจารณาแยก Subdomain และติดตามชื่อเสียงของแต่ละระบบ
นอกจากนี้ควรตรวจสอบ ประสิทธิภาพและความเร็วเว็บไซต์ รวมถึง การใช้งาน Google Search Console เพื่อดูแลคุณภาพเว็บไซต์โดยรวม แม้เครื่องมือเหล่านี้ไม่ได้ใช้วัดการส่งอีเมลโดยตรง แต่ช่วยให้ธุรกิจตรวจสอบปัญหาด้านเทคนิคของเว็บไซต์ได้เป็นระบบมากขึ้น
ตั้งค่าอีเมลบริษัทอย่างไรให้พร้อมใช้งานระยะยาว?
สิ่งสำคัญไม่ใช่แค่ทำให้ Record ขึ้นสถานะถูกต้อง แต่ต้องรู้ด้วยว่าใครมีสิทธิ์ส่งอีเมลจากโดเมนบริษัทบ้าง
เริ่มจากรวบรวมรายชื่อระบบส่งอีเมลทั้งหมด เช่น Google Workspace, Microsoft 365, WordPress, CRM และระบบออกใบแจ้งหนี้ จากนั้นตรวจสอบ Authentication ของแต่ละบริการก่อนเพิ่มความเข้มงวดของ DMARC
หากมีการย้ายโฮสติ้ง เปลี่ยนบริการอีเมล หรือเพิ่มระบบ Marketing Automation ควรทบทวน SPF และ DKIM ทุกครั้ง เพราะค่าที่เคยถูกต้องอาจไม่ครอบคลุมเซิร์ฟเวอร์ใหม่
สิ่งที่ควรทำวันนี้: เปิด DNS ของบริษัท ตรวจสอบ SPF ที่มีอยู่ เปิด DKIM ตามผู้ให้บริการ ตั้ง DMARC เป็น p=none และเริ่มอ่านรายงานก่อนปรับนโยบายให้เข้มงวด นี่เป็นวิธีลดความเสี่ยงอีเมลสำคัญสูญหายจากการตั้งค่าผิด โดยไม่ต้องรอให้ลูกค้าแจ้งว่าไม่ได้รับอีเมลก่อน
คำถามที่พบบ่อย
1. SPF DKIM DMARC จำเป็นต้องตั้งค่าครบทั้งสามอย่างไหม?
แนะนำให้ตั้งค่าครบทั้งสามระบบ เพราะ SPF ตรวจสอบแหล่งส่ง DKIM ตรวจสอบลายเซ็น และ DMARC ตรวจสอบความสอดคล้องของโดเมนพร้อมกำหนดนโยบายจัดการอีเมลที่ไม่ผ่าน อย่างไรก็ตาม DMARC ไม่ได้บังคับให้ SPF และ DKIM ต้องผ่านพร้อมกัน เพียงมีอย่างใดอย่างหนึ่งผ่านและมี Alignment ถูกต้องก็สามารถผ่าน DMARC ได้
2. ตั้งค่า SPF DKIM DMARC แล้วต้องรอนานแค่ไหนถึงใช้งานได้?
ระยะเวลาขึ้นอยู่กับ TTL และการแคช DNS ของแต่ละระบบ บางกรณีตรวจพบค่าใหม่ได้ภายในไม่กี่นาที ขณะที่บางระบบอาจใช้เวลานานกว่านั้น หลังตั้งค่าเสร็จควรตรวจสอบ DNS และส่งอีเมลทดสอบจริง โดยเฉพาะ DKIM ที่อาจต้องเปิดการลงนามในระบบผู้ให้บริการเพิ่มเติม
3. ตั้งค่า SPF DKIM DMARC ฟรีได้ไหม?
การเพิ่ม DNS Record โดยทั่วไปไม่มีค่าใช้จ่ายเพิ่มเติม หากคุณมีสิทธิ์จัดการ DNS ของโดเมนอยู่แล้ว และผู้ให้บริการอีเมลรองรับระบบเหล่านี้ อย่างไรก็ตาม บริการวิเคราะห์รายงาน DMARC ขั้นสูงหรือบริการส่งอีเมลบางประเภทอาจมีค่าใช้จ่ายตามแพ็กเกจที่เลือกใช้